Il calore dentro la stanza
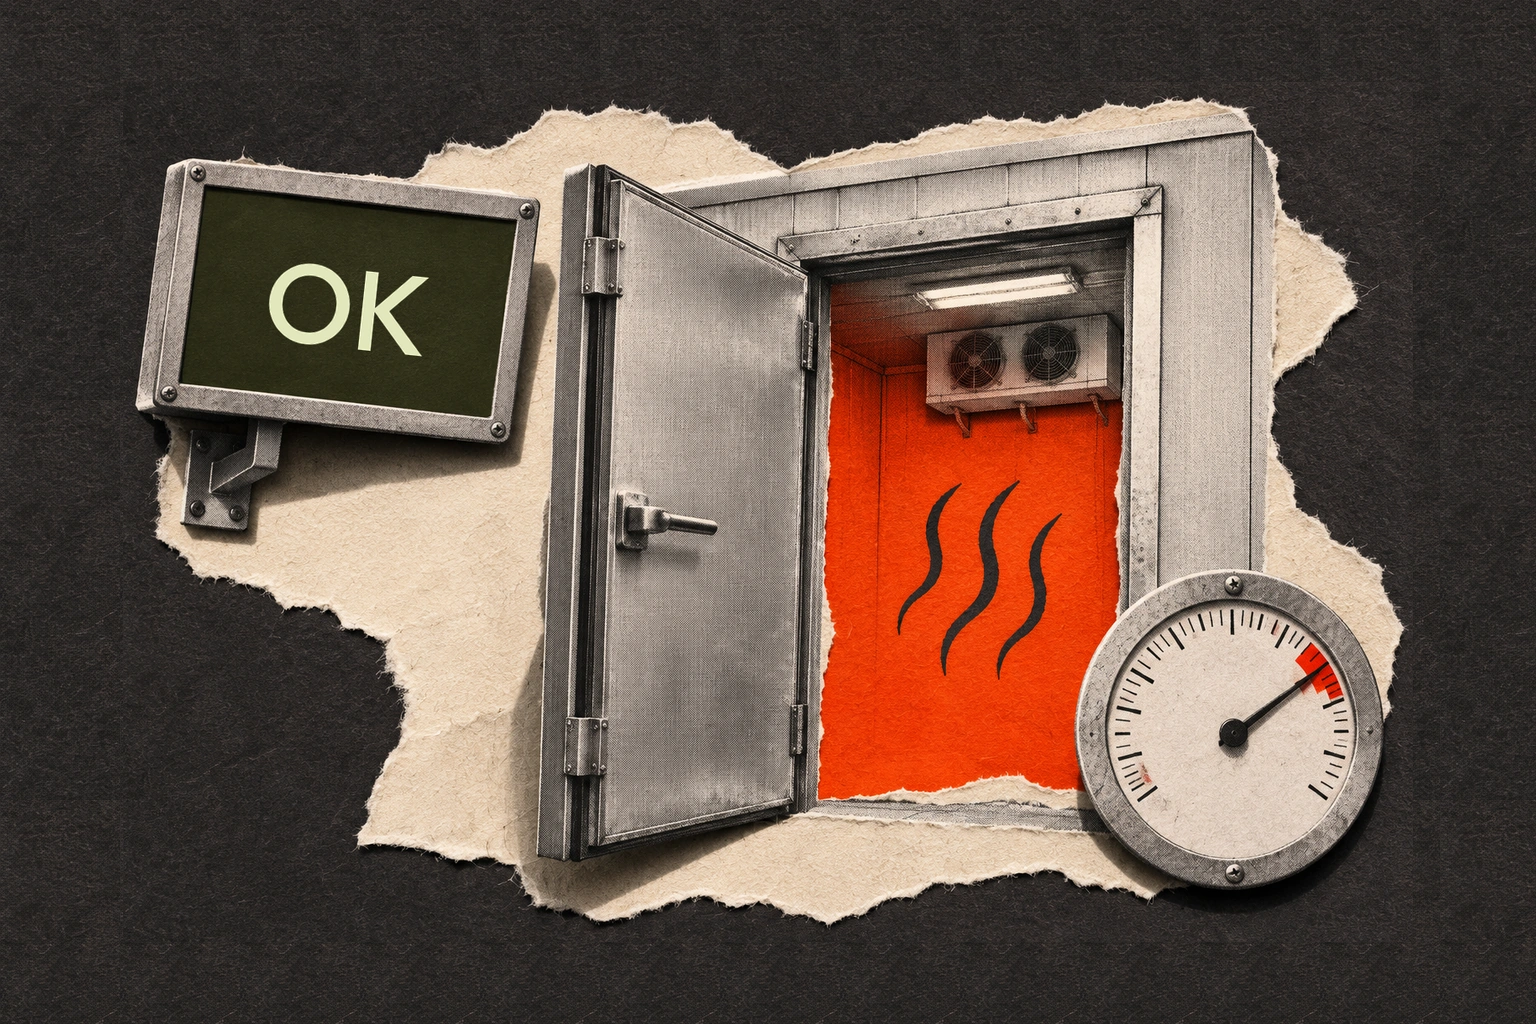
Lunedì 2 novembre, a Finale Ligure, i dipendenti di due aziende, la Gallo SS e la Gallo Logistic, hanno aperto le porte dei locali frigo e non hanno trovato il solito muro di aria gelida, ma caldo. Eppure sulle centraline i valori apparivano regolari: lo schermo segnava cifre ordinarie e confermava, con ostinazione burocratica, che la catena del freddo era integra. La macchina, o per meglio dire il suo schermo, diceva che andava tutto bene. La stanza diceva il contrario.
Per capire come uno schermo possa mentire bisogna guardare dietro il vetro. Quella che chiamiamo centralina non è un termometro e non è un semplice interruttore: è un piccolo computer che governa una cella o un banco frigo. Decide quando avviare i compressori, tiene d'occhio la temperatura, manda le notifiche d'allarme se sale e comanda una funzione tanto invisibile quanto delicata, lo sbrinamento.
Lavorando, un impianto accumula brina e ghiaccio sullo scambiatore, il radiatore che sottrae calore all'ambiente. Se il ghiaccio resta, il sistema smette di raffreddare, e per questo, a intervalli regolari, la macchina deve fare l'esatto contrario: scaldare, con resistenze elettriche o con gas caldo. Deve farlo entro limiti stretti di tempo: a Finale Ligure erano cicli da venti minuti, tre volte al giorno. Tutto questo si imposta anche a distanza, perché questi apparecchi possono avere un accesso remoto per il monitoraggio e la manutenzione, ed è comodo: chi se ne occupa non deve correre sul posto a ogni anomalia.
Secondo la ricostruzione di GenovaToday, quei cicli sono stati portati a 256 minuti, quattro ore e sedici, mentre allarmi e comandi risultavano bloccati. Per fermare tutto gli impianti sono stati staccati dalla corrente e da Internet e, scriveva il giornale il 5 novembre, si controllava a mano, ogni mezz'ora. La Direzione distrettuale antimafia di Genova ha aperto un fascicolo contro ignoti per accesso abusivo e danneggiamento; indaga la polizia postale.
Le interfacce lasciate aperte
L'offensiva contro i banchi frigoriferi si è mossa in due ondate distinte. I primi incidenti sono comparsi l'11 ottobre 2026, per poi allargarsi nella notte fra l'1 e il 2 novembre a diversi Stati dell'Unione europea. In Francia, nella notte fra l'11 e il 12 ottobre, oltre settecento siti commerciali hanno registrato guasti agli impianti, con incendi e merci deteriorate per decine di milioni di euro, secondo il bilancio diffuso dal governo francese. La scossa di novembre ha colpito una mappa ancora più larga. Circa quaranta supermercati Delhaize fra Belgio e Lussemburgo e quindici punti vendita Carrefour in Belgio hanno segnalato manomissioni, come hanno riferito le rispettive aziende.
Il tempo per mettersi al riparo c'era, ma le difese sono arrivate tardi. La società belga Sabcobel ha riferito di aver lavorato tutta la notte per scollegare gli impianti e di aver iniziato a mettere in sicurezza i clienti dopo l'attacco francese. In due negozi dell'isola svedese di Öland, a Böda e Köpingsvik, oltre nove tonnellate di alimenti sono state eliminate e mandate all'incenerimento; il gestore dell'ICA di Köpingsvik ha raccontato di aver chiesto protezione dopo i casi francesi senza che nessuno intervenisse in tempo; le temperature hanno superato i cinquanta gradi e le coperture delle ventole si sono fuse. A Palermo, in un punto vendita Conad, l'allarme non è scattato durante la notte, ha raccontato il responsabile di zona, e l'anomalia è apparsa al mattino guardando il display, con le impostazioni passate da valori sottozero a più cinquanta gradi. La catena svedese Coop ha detto che gli aggiornamenti erano previsti per il mercoledì, due giorni dopo l'attacco.
Molte centraline avevano la porta spalancata sulla rete pubblica. Le centraline di refrigerazione governano compressori, cicli di sbrinamento e allarmi, e finiscono collegate a Internet per ragioni di servizio: Danfoss, in una nota commerciale, dichiara che la manutenzione da remoto riduce del 15-30% le uscite a vuoto dei tecnici ed evita di compilare a mano i registri delle temperature. Una ricognizione della società Forescout ha contato quasi tredicimila servizi di refrigerazione esposti online su circa seimila indirizzi pubblici. Gli apparati, a quanto pare, si aprivano spesso con le credenziali di fabbrica, nome utente «Supervisor» e password «12345». Inoltre, nell'ottanta per cento delle centraline Danfoss StoreView analizzate da Forescout il firmware era fermo a versioni precedenti alla correzione delle vulnerabilità note, e per il modello AK-SM 800 il supporto della casa madre era terminato a maggio 2021. Se un apparecchio è fuori supporto, avverte il centro di risposta francese CERT-FR, ripristinare le impostazioni di fabbrica non basta a proteggerlo, perché un dispositivo esposto può essere violato di nuovo.
Gli avvisi delle autorità descrivono una fragilità che non si risolve con una toppa. Palazzo Chigi, dopo il vertice del 3 novembre, ha registrato poche unità commerciali colpite in Italia, confermando la presenza di apparati obsoleti con interfacce esposte e nessun caso emerso di rischio sanitario da scongelamento. Andrea Quacivi, direttore generale dell'Agenzia per la cybersicurezza nazionale, l'ACN, ha indicato il nodo nei programmi non più aggiornabili e nella possibilità di manovrare gli impianti da lontano. L'agenzia ha prescritto di togliere i pannelli di controllo da Internet, separare le reti operative da quelle degli uffici e accedere solo con reti private virtuali e autenticazione a più fattori. Il 13 novembre l'autorità federale tedesca BSI ha segnalato nuove vulnerabilità nei controllori Danfoss AK-SM 800A fino alla versione 5.3.2, e alle 13.25 ha corretto il comunicato ammettendo che anche la versione 5.4.0, distribuita a novembre, potrebbe essere vulnerabile.
Le celle del sangue
Le stesse centraline lavorano dove un errore di pochi gradi non guasta il cibo ma distrugge una terapia. La notte del 2 novembre gli intrusi hanno raggiunto gli apparati frigoriferi dell'Établissement français du sang, il servizio pubblico che custodisce le scorte per gli ospedali francesi. L'intrusione ha toccato tre sedi regionali attraverso la connessione di un fornitore esterno, secondo il comunicato dell'ente. Nelle celle erano conservati campioni di donatori e sacche di plasma per le trasfusioni e per la produzione di medicinali. Dai comandi remoti è partito l'ordine di portare la regolazione da trenta gradi sottozero a centodieci, ha riferito Le Canard enchaîné. Era un valore impostato sul controllore, non la temperatura raggiunta dal materiale biologico. Nessuna sacca è andata perduta e nessun impatto sulla salute dei pazienti è stato individuato, ha dichiarato l'ente.
La protezione ha retto perché la sorveglianza non passava da un solo canale. La società di noleggio Coolworld Rentals ha confermato il coinvolgimento di un numero limitato di apparecchi e di un componente esterno nel programma di monitoraggio remoto. La vicedirettrice dell'ente Sophie Le Cam ha spiegato all'emittente RTL che il sistema di allarme interno lavora in modo indipendente dal fornitore. Nella notte un tecnico di turno ha notato la temperatura delle celle in risalita, ha riferito ancora Le Canard enchaîné, attribuendolo all'ente. A Besançon il controllo è andato perso solo per pochi minuti e la sorveglianza continua della temperatura ha fatto scattare la reperibilità, ha detto France 3 citando i dirigenti regionali. Secondo il ministero della Salute gli accessi remoti sono stati neutralizzati. La procura di Parigi ha affidato l'inchiesta ai servizi di sicurezza interna e alla polizia per i crimini informatici, precisando che non è possibile confermare un legame con i frigoriferi dei supermercati.
La minaccia può toccare ogni struttura che affida composti delicati al telecontrollo industriale. Le schede d'allerta delle Camere di commercio francesi ricordano che apparati di questa famiglia possono sorvegliare le celle di farmacie, laboratori di analisi, camere mortuarie e industrie. L'esperto di sicurezza Josh Corman ha avvertito che i prossimi bersagli potrebbero essere i medicinali termosensibili e i materiali di laboratorio. Il 4 novembre l'Agenzia per la cybersicurezza nazionale ha esteso i richiami di verifica a qualunque settore utilizzi la refrigerazione connessa. Negli impianti governati a distanza chi sorveglia si fida di ciò che vede sullo schermo. Se il codice manomette i numeri o spegne le notifiche di allarme, la scoperta del guasto può arrivare quando il danno è già compiuto.
Il codice che rompeva le centrifughe
Che uno schermo possa mentire mentre una macchina si rompe non è un'invenzione di questi giorni. Nel 2010 venne scoperto Stuxnet. Il bersaglio, secondo le analisi di Symantec e dell'Institute for Science and International Security, era l'impianto di Natanz, in Iran, dove le centrifughe arricchivano l'uranio, e il sabotaggio agiva sulla velocità: passando per i controllori industriali che comandavano i motori e per i convertitori di frequenza che li facevano girare, il codice ne cambiava il regime, portandoli ora oltre la velocità di lavoro, ora quasi a zero, e provocava stress meccanico e rotture. Secondo la stima dell'istituto, fra la fine del 2009 e l'inizio del 2010 furono danneggiate circa mille centrifughe.
Il punto è l'oggetto in mezzo: il controllore programmabile, un Siemens S7-300, una scatola di serie venduta in tutto il mondo. Siemens documentava già nel 2008 l'integrazione di quella famiglia di controllori in un sistema per l'automazione degli edifici, destinato anche all'industria alimentare e farmaceutica, agli ospedali, agli aeroporti, ai tunnel. Componenti comuni, quindi, e un bersaglio specifico: il codice poteva infettare altre macchine, ma per sabotare cercava una configurazione precisa, e prima di colpire osservava per circa tredici giorni.
Per riuscirci il codice doveva ingannare chi guardava. Secondo una sintesi tecnica del 2012 del centro di cyberdifesa di Tallinn accreditato dalla NATO, il malware nascondeva il sabotaggio riproducendo agli operatori dati rassicuranti registrati prima: chi sorvegliava l'impianto poteva vedere valori normali.
Che un comando potesse distruggere una macchina vera era già stato provato in laboratorio. Il 4 marzo 2007, all'Idaho National Laboratory, in una prova controllata, un generatore diesel venne distrutto in circa tre minuti: veniva staccato e riattaccato alla rete fuori sincronismo, con le impostazioni del dispositivo che ne proteggeva l'interruttore. I documenti del Dipartimento della sicurezza interna americano, pubblicati nel 2014, dicono che non fu introdotto nessun software aggiuntivo; secondo il racconto di Wired il comando partì a distanza dagli uffici del laboratorio. Il video fu diffuso dalla CNN nel settembre 2007. Stuxnet lo fece sul campo: un comando mandato a un componente di serie, e una macchina vera che si rompe. Il cinema lo aveva immaginato molto prima. Nel 1993 la regista Rachel Talalay diresse Ghost in the Machine, uscito in Italia con il titolo Killer Machine, un film in cui gli apparecchi di casa diventano armi.
Votare su uno schermo
Uno schermo che conferma ciò che non possiamo verificare ha un precedente nelle urne. Nel 2006, in Olanda, un gruppo di esperti volle verificare che cosa poteva fare una macchina che sembrava funzionare. Si votava ormai premendo un tasto, sulla Nedap ES3B, usata, secondo lo studio del gruppo, da circa il 90% degli elettori olandesi: l'elettore premeva il pulsante, lo schermo confermava, e le amministrazioni locali vedevano nel conteggio elettronico un modo per ridurre gli errori. Ma una scatola chiusa chiede di credere che ciò che appare sul vetro coincida con ciò che finisce nella memoria.
Il gruppo si chiamava «Wij vertrouwen stemcomputers niet», cioè «Non ci fidiamo dei computer per votare»; fra gli esperti c'era Rop Gonggrijp. Serviva una macchina vera, e il produttore non aveva dato il suo consenso: un comune ne prestò una, un altro ne vendette due. Insieme a membri del Chaos Computer Club, l'associazione tedesca di hacker, gli esperti passarono circa un mese ad analizzarle. Il risultato fu un software dimostrativo capace di falsare i risultati. Per installarlo serviva l'accesso fisico alla macchina prima del voto, per sostituirne le memorie: meno di cinque minuti nella dimostrazione del 2006, sessanta secondi in quella del Chaos Computer Club nel 2007.
C'era poi la riservatezza. Furono analizzati tre esemplari e le emissioni radio di tutti e tre erano ricevibili a pochi metri; quelle di uno, fino a 25 metri. Il segnale cambiava quando sullo schermo compariva un carattere accentato, come nel nome del partito Christen Democratisch Appèl, il CDA: così, ricevendolo da pochi metri, si poteva distinguere quando qualcuno sceglieva quel partito.
Il 1 ottobre 2007 il tribunale di Amsterdam annullò l'approvazione delle macchine Nedap. Il 16 maggio 2008 il governo decise di tornare a carta e matita rossa, e il ritorno nazionale cominciò con le elezioni europee del 2009. Nelle istruzioni di voto del 2026 la scheda è ancora di carta.
Sulla scheda di carta il segno della matita coincide con la volontà dell'elettore e resta lì, ricontabile da chiunque abbia due occhi. Nella macchina, fra la mano dell'elettore e il dato nella memoria c'è uno spazio che nessuno vede: lo schermo può confermare un voto mentre la memoria ne registra un altro.
Gli allarmi senza pericolo
La stessa settimana ha mostrato il rovescio esatto dell'inganno: far suonare la sirena quando il pericolo non esiste. Trentacinque voli commerciali hanno ricevuto minacce di bomba in tre giornate tra il 3 e il 6 novembre, secondo i dati comunicati da Eurocontrol, l'organizzazione europea per la sicurezza della navigazione aerea, con l'ultimo ancora approssimativo. La mattina del 5 novembre il volo Aer Lingus EI402 da Dublino a Roma è stato deviato sulla base militare francese di Évreux-Fauville, scortato da due caccia, con centocinquantuno passeggeri e sei membri d'equipaggio trasferiti poi verso Parigi in autobus. Lo stesso giorno il volo Finnair da Helsinki a Roma è stato scortato fino all'atterraggio a Fiumicino. Le ispezioni a terra non hanno trovato alcun ordigno.
Nessuno ha ancora dato un nome certo a chi ha premuto quei pulsanti. Il governo irlandese ritiene probabile una campagna coordinata, ma riconosce che i responsabili restano ignoti. Il capo di Stato maggiore irlandese Rossa Mulcahy ha avvertito che è troppo presto per collegare queste minacce alle intrusioni nei frigoriferi. In Italia il ministero dell'Interno, nella valutazione del comitato per la sicurezza del 10 novembre, ha indicato che gli attacchi agli impianti e gli allarmi infondati condividono un identico intento di destabilizzazione. Le indagini non hanno ancora individuato gli autori né accertato una regia comune.
Che cosa vuol dire difendere
Di formale, in una settimana così, c'è un'accusa ufficiale, e riguarda i frigoriferi francesi. Il 9 novembre il ministro degli Esteri francese, Jean-Noël Barrot, ha dichiarato che l'attacco ai supermercati di ottobre, circa settecento punti vendita, è opera delle Guardie Rivoluzionarie iraniane, e ha annunciato sanzioni a livello europeo. L'accusa riguarda ottobre, non novembre né i voli. Reuters ha raccontato gli attacchi nel contesto della guerra con l'Iran cominciata a febbraio. Per il resto ci sono rivendicazioni e ipotesi: il gruppo NoName057(16) ha rivendicato gli attacchi in un video che, secondo Il Post, non mostra elementi per provarli; l'ACN invita alla cautela e l'agenzia europea ENISA, nel comunicato del 4 novembre, non attribuisce nulla.
Il ministro della Difesa Guido Crosetto, intervistato dal Corriere della Sera il 9 novembre, ha rivolto un appello a governo, Parlamento, magistratura, burocrazia, sindacati, imprese e università sulla prevenzione della guerra ibrida e ha chiesto di costituire un'arma cyber. Chiunque sia stato, ha trovato apparecchi con interfacce esposte su Internet, in molti casi non aggiornati o non più aggiornabili.
Quando si parla di difesa europea si pensa ai carri armati e ai caccia, e i numeri sono grandi. Il piano ReArm Europe, poi Readiness 2030, parla di 800 miliardi di euro potenzialmente mobilitabili in quattro anni: non sono spesi. SAFE, lo strumento europeo di prestiti, vale fino a 150 miliardi e comprende la protezione delle infrastrutture critiche e il cyber; nel bilancio della Commissione di settembre risultano 18 piani approvati e oltre 12 miliardi erogati.
Fondi e regole arrivano dopo gli apparecchi già installati. Il Cyber Resilience Act, il regolamento europeo sui prodotti con componenti digitali, obbliga dall'11 settembre 2026 i fabbricanti a segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi, con un preallarme entro 24 ore dalla conoscenza e la notifica entro 72; i requisiti principali varranno dall'11 dicembre 2027, e per le centraline già immesse sul mercato prima di quella data non c'è un obbligo automatico di renderle aggiornabili. Un apparecchio fuori supporto è un apparecchio che il suo produttore ha smesso di aggiornare, e a chi lo tiene in una cella resta la falla.
Difendere un apparecchio collegato vuol dire prima di tutto sapere che cosa c'è, chi ne gestisce il codice e chi può toccarlo da remoto, e poi avere un controllo che non dipende da ciò che lo schermo racconta. È ciò che chiede l'ACN, nel bollettino sulla filiera del freddo, quando raccomanda di verificare temperature e allarmi anche con strumenti indipendenti.
Un comando che arriva da lontano passa da qualcuno: da chi ha costruito l'apparecchio, da chi lo ha installato, da chi lo gestisce a distanza. All'ente del sangue l'attacco è passato da un fornitore.
Per questo un'infrastruttura strategica non si compra come un elettrodomestico. Quando a dipendere da un apparecchio sono una cella del sangue o un laboratorio, il profitto di chi lo vende e lo mantiene passa in secondo piano rispetto alla possibilità, per chi lo usa, di sapere che cosa c'è dentro, di aggiornarlo e di controllarlo. La vulnerabilità di una macchina non nasce solo quando qualcuno la forza: nasce quando rinunciamo a poterla controllare senza il suo permesso.
Secondo l'ente francese del sangue, il suo allarme interno lavorava senza passare dal fornitore; nelle elezioni olandesi la scheda è di carta e chiunque può ricontarla. Un controllo vale quando non passa da ciò che dice la macchina da controllare: il mezzo è secondario, e una verifica indipendente può essere di carta o tecnologica.
A Finale Ligure è bastato qualcuno che ha aperto la porta del locale frigo e si è accorto che dentro faceva caldo. Sul vetro della centralina i numeri continuavano a dire che andava tutto bene.
Bibliografia e documentazione
- Reuters (Raphael Satter, Gabriel Stargardter), «French officials suspect Iran is behind refrigerator hacks, sources say», 9 novembre 2026. L'accusa del governo francese alle Guardie Rivoluzionarie iraniane per gli attacchi di ottobre, nel testo aggiornato del lancio, letta in un rilancio parziale.
- Al Jazeera (con AFP e Associated Press), «France accuses Iran of cyberattack on supermarket fridges», 9 novembre 2026. La dichiarazione del ministro Barrot e le sanzioni annunciate.
- CERT-FR, «Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération», CERTFR-2026-ALE-012, 12 ottobre 2026, aggiornata il 13 e il 16. Gli apparati interessati e il limite del ripristino di fabbrica.
- Agenzia per la cybersicurezza nazionale (CSIRT Italia), «Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo», BL01/261013/CSIRT-ITA, 13 ottobre 2026, riproposto il 3 e il 4 novembre; «Sicurezza dei sistemi a supporto della catena del freddo e interfacce di management di sistemi connessi: richiamo urgente alle misure di verifica e mitigazione», BL02/261104/CSIRT-ITA, 4 novembre 2026. Le misure per la catena del freddo e il rischio dei dati alterati.
- Presidenza del Consiglio dei ministri, «Attacchi hacker in Europa ai sistemi di refrigerazione commerciale, nota di Palazzo Chigi», 3 novembre 2026. La riunione a Palazzo Chigi.
- ENISA e Commissione europea, «Joint statement on cyber incidents in refrigeration systems across the EU», 4 novembre 2026. Le date delle due ondate; nessuna attribuzione.
- Reuters (Marie Mannes, Helen Reid, Louise Rasmussen), «New cyberattack on supermarket fridges sweeps across Europe», 3 novembre 2026. Le catene colpite.
- Diplomazia francese, «Declaration of attribution to Iran of cyber attacks against France», sito della diplomazia francese, 11 novembre 2026. La scala dell'ondata francese di ottobre: oltre settecento siti e danni per decine di milioni di euro.
- BBC News (James Gregory, Shiona McCallum), «Shop freezers in seven European countries hit by cyber-attack», 2 novembre 2026. I negozi colpiti in Belgio, Lussemburgo, Svezia, Irlanda e Paesi Bassi, con le cifre dichiarate dalle aziende.
- Markus Dahlberg, «Polisen om hackerattacken mot frysar: “Svårutrett”», SVT, 4 novembre 2026. I negozi Coop colpiti in Svezia e gli aggiornamenti previsti.
- William Frykfeldt, Hanna Nilsson, «Kritiken från handlaren efter frysattacken: “Måste höra av sig”», SVT, 5 novembre 2026. Le nove tonnellate di alimenti dei due negozi di Öland.
- Euronews (Jonathan Benton), «Hacker sondano i sistemi di refrigerazione europei prima degli attacchi a supermercati e banche del sangue», 7 novembre 2026. Le credenziali di fabbrica.
- Sai Molige (Forescout Research), «Cold Chain, Open Control: Exposed Refrigeration Systems Reveal Global Risk», Forescout, 22 ottobre 2026. Gli apparecchi esposti su Internet, il firmware arretrato e la fine del supporto.
- Danfoss, documento «Smart Store», AC315364430341en-000101, agosto 2019. La manutenzione da remoto e i registri delle temperature.
- Il Post, «Ci sono davvero hacker filorussi dietro gli attacchi ai frigoriferi dei supermercati?», 6 novembre 2026. I casi italiani e la rivendicazione.
- Tgcom24, «Attacchi hacker nei supermercati europei, congelatori a 50 gradi: si segue la pista filorussa», 3 novembre 2026. Le segnalazioni in Sicilia e in Emilia-Romagna; la pista indicata nel titolo non è adottata come attribuzione.
- Manfredi Esposito, «Hacker manomettono i freezer dei supermercati: in Sicilia merce buttata», LiveSicilia, 3 novembre 2026. I negozi Conad colpiti e il racconto dell'allarme mancato a Palermo.
- Il Post, «Una settimana di attacchi hacker e allarmi bomba in Italia e in Europa, in ordine», 9 novembre 2026. La sintesi della settimana.
- ANSA, «L'Agenzia per la cybersicurezza: “Gli attacchi hacker ai frigo favoriti da software non aggiornati”», 5 novembre 2026. L'audizione del direttore generale dell'ACN: software non aggiornabili e remotizzazione.
- Bundesamt für Sicherheit in der Informationstechnik (BSI), «Angriffe auf Kühlgeräte: Weitere Schwachstellen in Danfoss Controller AK-SM800A», 13 novembre 2026. Le nuove vulnerabilità e la correzione sulla versione 5.4.0.
- Francesco Li Noce, GenovaToday, «Attacco hacker alle celle frigorifere di due aziende liguri: indaga la Dda di Genova», 5 novembre 2026. La ricostruzione di Finale Ligure.
- La Croix, «Une cyberattaque a touché des chambres froides de l'Établissement français du sang», 4 novembre 2026, con il comunicato dell'ente del 3 novembre letto in estratto. Le dichiarazioni dell'ente e del ministero.
- Fanny Ruz-Guindos e Louise Colvert, «Les hackers ont du sang sur les mains», Le Canard enchaîné, n. 5530, 3 novembre 2026. Il comando a 110 gradi e il tecnico di turno.
- Lisa Imperatrice, «Après les supermarchés, une cyberattaque menace les réserves de plasma de l'Établissement français du sang», Numerama, 4 novembre 2026. L'attacco alle celle dell'ente del sangue.
- Antoine Comte (con AFP), «Cyberattaque des chambres froides de l'Établissement français du sang : une enquête ouverte, le parquet de Paris saisit la DGSI et l'Office anti-cybercriminalité», France 3 Bourgogne-Franche-Comté, 12 novembre 2026. Il controllo perso per pochi minuti a Besançon e l'inchiesta di Parigi.
- Jenna McLaughlin, «A new cold war: hackers target fridges across the globe», NPR, 3 novembre 2026. L'avvertimento di Josh Corman su farmaci e materiali di laboratorio.
- Danfoss, «Refrigeration controllers», 19 agosto 2015. Le funzioni di una centralina e lo sbrinamento.
- Elodie Carsalade, CCI Nice Côte d'Azur, «Cyberattaque des installations frigorifiques : alerte ANSSI», 14 ottobre 2026, con aggiornamenti; CCI Hauts-de-France, «Cybersécurité : vigilance sur certains équipements de réfrigération connectés»; consultate il 9 novembre 2026. I settori in cui possono stare apparecchi di questo tipo.
- Nicolas Falliere, Liam O Murchu, Eric Chien (Symantec), «W32.Stuxnet Dossier», versione 1.4, febbraio 2011. L'analisi tecnica del malware.
- David Albright, Paul Brannan, Christina Walrond (Institute for Science and International Security), «Stuxnet Malware and Natanz: Update of ISIS December 22, 2010 Report», 15 febbraio 2011. La stima delle centrifughe danneggiate.
- Marco De Falco, «Stuxnet Facts Report», NATO Cooperative Cyber Defence Centre of Excellence, 2012. Il ricorso a dati rassicuranti registrati.
- Siemens, «DESIGO S7: industrial building automation», 2008, e scheda «SIMATIC S7-300», consultata il 9 novembre 2026. L'uso del controllore negli edifici.
- Dipartimento della sicurezza interna degli Stati Uniti, raccolta FOIA 14-F-00304 sul test Aurora del 4 marzo 2007, con «Aurora Project Review» e «Aurora Vulnerability», rilasciata nel 2014. Il danno al generatore e l'assenza di software aggiuntivo.
- Andy Greenberg, «How 30 Lines of Code Blew Up a 27-Ton Generator», Wired, 23 ottobre 2020. Il comando a distanza.
- Jeanne Meserve, «Mouse click could plunge city into darkness, experts say», CNN, settembre 2007. Il video del test.
- American Film Institute, scheda di Ghost in the Machine; Cinematografo, scheda di Killer Machine; entrambe senza data, consultate il 9 novembre 2026. Kayti Burt, «Talalay's Terrors! The Director Breaks Down Her 5 Scariest Scenes», Den of Geek, 15 ottobre 2020. La regia, il titolo italiano e la trama.
- Rop Gonggrijp e Willem-Jan Hengeveld, «Studying the Nedap/Groenendaal ES3B voting computer: a computer security perspective», EVT 2007. Il software, le memorie e le emissioni radio.
- Wij vertrouwen stemcomputers niet, pagina «English» della campagna, copia di Internet Archive del 20 giugno 2021 consultata il 9 novembre 2026; National Democratic Institute, «Netherlands: Opposition to Electronic Voting», 17 dicembre 2013; Ben Goldsmith e Holly Ruthrauff, «Case Study Report on Electronic Voting in the Netherlands», NDI/IFES, 2013, p. 260; Chaos Computer Club, «Amsterdam wählt auf Papier», 30 ottobre 2006. La storia del gruppo, la cronologia e il vantaggio che le amministrazioni locali vedevano nel conteggio elettronico.
- Kiesraad, «Committee to assess electronic voting», 26 settembre 2013; Governo dei Paesi Bassi, «What do I need to vote in the municipal elections?», istruzioni 2026. Il ritorno alla carta.
- ANSA, «Eurocontrol, “allarmi bomba su 35 voli europei in tre giornate”», 7 novembre 2026; ANSA, «Ondata di allarmi bomba sui voli in Europa, caos e jet in azione», 5 novembre 2026. I conteggi dei voli e le deviazioni.
- Franceinfo (con AFP), «Ce que l'on sait des alertes à la bombe qui ont visé une vingtaine de vols européens et forcé un avion à atterrir en urgence en France», 5 novembre 2026. Il volo deviato a Évreux, i passeggeri e i mezzi mobilitati.
- Paul Reynolds, «Gardaí sweep RTÉ headquarters in Dublin after bomb threat», RTÉ, 6 novembre 2026. L'Irlanda.
- Ministero dell'Interno, «Piantedosi ha presieduto al Viminale il Comitato nazionale per l'ordine e la sicurezza pubblica», 10 novembre 2026. La valutazione del comitato su attacchi e allarmi infondati.
- Monica Guerzoni, «Hacker, è sfida epocale Lo Stato resti unito e decida il piano per sopravvivere», Corriere della Sera, 9 novembre 2026. L'appello sulla guerra ibrida.
- Commissione europea, «Future of European defence», pagina con aggiornamento dichiarato del 19 novembre 2025, e «Protecting what matters» (bilancio di settembre 2026); Consiglio dell'Unione europea, Regolamento (UE) 2025/1106, 27 maggio 2025. I fondi europei per la difesa.
- Parlamento europeo e Consiglio, Regolamento (UE) 2024/2847 (Cyber Resilience Act); Commissione europea, «Cyber Resilience Act - Reporting obligations», pagina aggiornata l'11 settembre 2026. Le regole europee sui prodotti con componenti digitali.